Ciberseguridad y empresas: el debate necesario sobre el talento digital, por Nazly Borrero Vásquez
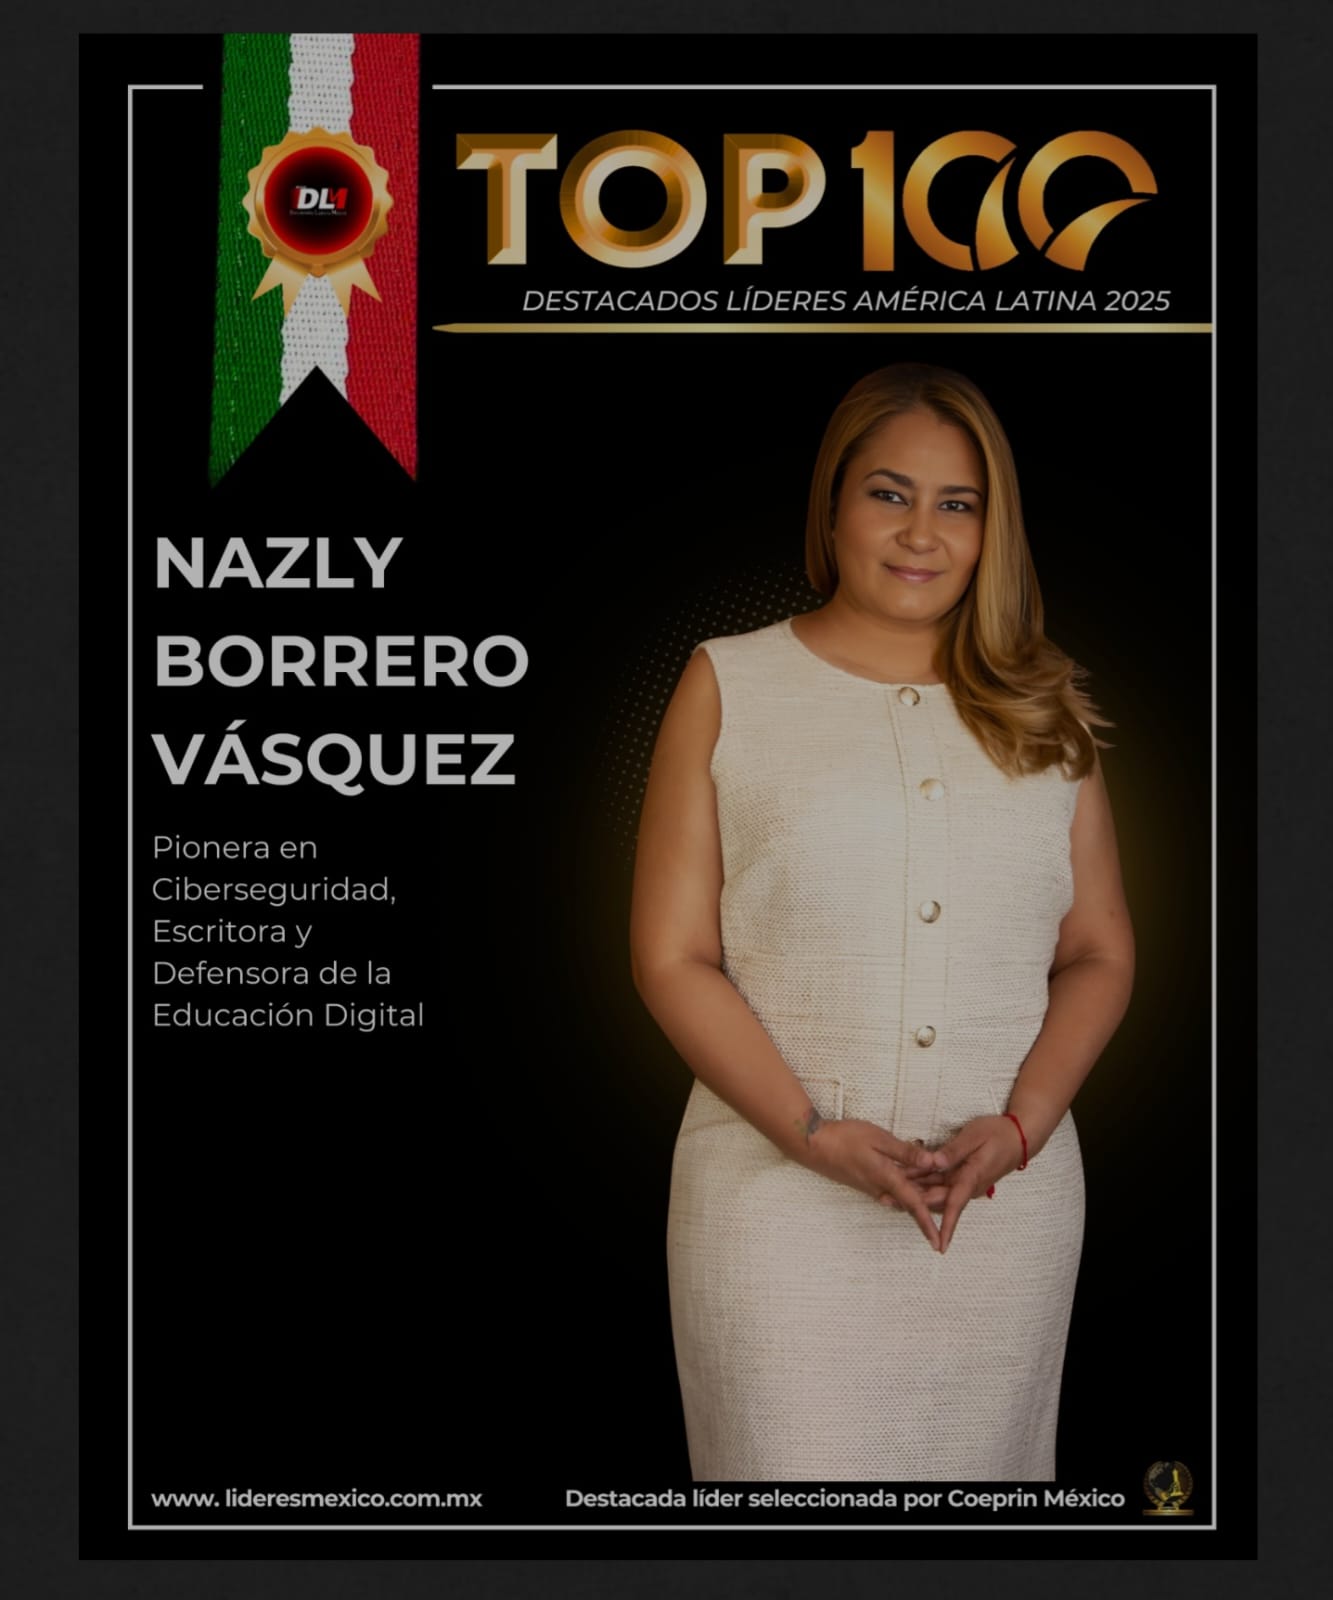
Nazly Borrero Vásquez, distinguida como una de las 100 mujeres líderes de México, columnista de www.globalbuenosaires.com.ar, especialista en Gobernanza de Seguridad de la Información, Ciberseguridad, Protección de Datos Personales, Gestión de Riesgos (GRC) e Inteligencia Artificial Responsable, escribe sobre el talento humano en ciberseguridad .
Talento humano sí existe en ciberseguridad, pero ¿Dónde está la conciencia empresarial?
Hay una conversación que llevo tiempo considerando necesaria dentro del sector de la ciberseguridad: hablamos de la escasez de talento, de la dificultad para encontrar profesionales especializados, de la falta de experiencia y de las certificaciones que deberían tener quienes protegen los activos digitales de una organización.
Sin embargo, pocas veces escucho con la misma insistencia otra pregunta: ¿qué están haciendo las empresas para reconocer, desarrollar y retener ese talento que dicen necesitar?
Desde mi perspectiva, el problema no puede explicarse únicamente por la falta de profesionales. También debemos revisar la conciencia empresarial, las condiciones laborales, los criterios de contratación y la manera en que las organizaciones entienden el valor estratégico de la ciberseguridad.
Porque talento humano sí existe. Hay profesionales que estudian, se certifican, investigan, participan en comunidades, desarrollan habilidades y dedican años a comprender amenazas que evolucionan constantemente. Hay jóvenes que quieren abrirse camino, especialistas que buscan crecer y profesionales experimentados que tienen mucho que aportar.
Pero entre ese talento y las oportunidades reales de empleo existe una distancia que merece nuestra atención.
Y esa distancia no siempre se explica por una falta de conocimientos.
1. Las empresas dicen que necesitan talento, pero ¿Qué están buscando realmente?
En el mercado laboral de la ciberseguridad encuentro una contradicción que merece ser examinada: las organizaciones manifiestan dificultades para cubrir sus vacantes, mientras que muchos profesionales encuentran obstáculos para acceder a ellas.
Una oferta puede exigir experiencia en múltiples tecnologías, dominio de diferentes marcos normativos, certificaciones internacionales, conocimientos jurídicos, habilidades de liderazgo y capacidad para gestionar incidentes complejos.
Todo ello, además, puede aparecer en una vacante dirigida a alguien que apenas inicia su carrera.
Me pregunto entonces: ¿estamos buscando al profesional que necesitamos o estamos construyendo un perfil imposible de encontrar?
No considero que las empresas deban renunciar a la exigencia técnica. La ciberseguridad demanda rigor, preparación y actualización permanente. Lo que cuestiono es que, en ocasiones, se confunda la excelencia con la acumulación de requisitos, sin distinguir entre las competencias indispensables desde el primer día y aquellas que pueden desarrollarse mediante formación y experiencia.
Si una organización necesita un especialista sénior, debe reconocer el nivel de responsabilidad que está solicitando. Si necesita formar a un profesional júnior, debe estar dispuesta a invertir en su crecimiento.
Pretender contratar a una persona con capacidades de experto, experiencia de varios años y expectativas salariales de principiante no es una estrategia de atracción de talento. Es una desconexión entre las necesidades del negocio y el valor del trabajo profesional.
2. La experiencia no aparece por generación espontánea
Hay algo que considero especialmente preocupante para el futuro del sector: exigimos experiencia, pero no siempre estamos dispuestos a ofrecer la primera oportunidad para adquirirla.
Un recién egresado puede haber estudiado redes, seguridad informática, análisis de vulnerabilidades, gestión de riesgos o respuesta a incidentes. Puede contar con laboratorios propios, proyectos académicos y certificaciones iniciales. Sin embargo, al presentarse a una vacante, recibe una respuesta recurrente: no tiene suficiente experiencia laboral.
¿Dónde se supone que debe adquirirla si las organizaciones no abren espacios para aprender?
Desde mi concepto, las empresas necesitan comprender que desarrollar talento también es una inversión estratégica. No todo profesional debe llegar formado para resolver, desde el primer día, cualquier problema de seguridad que enfrente una organización.
Existen tareas supervisadas, programas de formación, prácticas profesionales, academias corporativas y equipos que pueden integrar perfiles en desarrollo sin comprometer la seguridad de las operaciones.
La respuesta no consiste en entregar responsabilidades críticas a personas sin preparación. Consiste en crear trayectorias profesionales con objetivos claros, supervisión y oportunidades reales de crecimiento.
Cuando una empresa forma a un profesional, no solamente cubre una necesidad presente. También contribuye a construir las capacidades que necesitará mañana.
3. ¿Cuánto valor le damos realmente a quienes protegen la organización?
La ciberseguridad suele recibir atención especial después de un incidente. Cuando ocurre una filtración de datos, una interrupción de servicios, un fraude digital o un ataque de ransomware, todos quieren respuestas inmediatas.
En esos momentos, el equipo de seguridad puede convertirse en el centro de las conversaciones de la alta dirección.
Pero me parece necesario preguntarnos qué ocurre antes del incidente.
¿Se escucha a los responsables de seguridad cuando solicitan presupuesto? ¿Se consideran sus recomendaciones durante el diseño de nuevos productos? ¿Se les incorpora oportunamente en las decisiones de negocio? ¿Se reconoce la carga operativa de quienes deben vigilar amenazas, gestionar vulnerabilidades y responder a situaciones que no siempre respetan horarios laborales?
La seguridad no puede depender permanentemente de profesionales agotados, equipos insuficientes y presupuestos que solo aparecen cuando el riesgo se convierte en una crisis.
Tampoco deberíamos normalizar que un mismo profesional asuma simultáneamente responsabilidades de seguridad, cumplimiento, privacidad, infraestructura y respuesta a incidentes, sin recursos proporcionales ni prioridades definidas.
La responsabilidad de proteger a una organización no puede trasladarse íntegramente a una persona mientras las demás áreas continúan tomando decisiones sin incorporar el riesgo digital.
La ciberseguridad es una responsabilidad empresarial; no es una carga que deba soportar exclusivamente el equipo de seguridad.
4. Las certificaciones importan, pero no cuentan toda la historia
Como profesional vinculada a la ciberseguridad, la gobernanza digital y la formación, reconozco el valor de las certificaciones y la educación especializada. Permiten demostrar conocimientos, establecer referencias y fortalecer competencias.
Sin embargo, considero que una certificación no debe convertirse en la única puerta de entrada al sector.
Existen profesionales con experiencia práctica, capacidad analítica y habilidades para resolver problemas que quizá todavía no han podido acceder a determinadas certificaciones por sus costos. También existen personas con formación académica sólida que necesitan una oportunidad para demostrar lo que saben hacer en un entorno real.
La selección de talento debe valorar el conjunto: conocimientos, experiencia, pensamiento crítico, ética profesional, comunicación, capacidad de aprendizaje y comprensión del contexto empresarial.
Además, en ciberseguridad no todas las funciones requieren el mismo perfil. La investigación de amenazas, la seguridad en la nube, la gestión de riesgos, la auditoría, la protección de datos, la forensia digital y la gobernanza necesitan competencias distintas, aunque complementarias.
Por eso, me parece un error contratar buscando una persona que lo sepa todo, cuando lo que realmente necesita una organización es construir un equipo equilibrado.
Un buen equipo no se forma reuniendo títulos. Se forma combinando capacidades, responsabilidades y objetivos compartidos.
5. La conciencia empresarial también se refleja en los salarios y las condiciones laborales
Hablar de talento sin hablar de condiciones de trabajo sería ignorar una parte importante del problema.
La ciberseguridad exige actualización permanente. Las amenazas cambian, aparecen nuevas tecnologías y los profesionales deben estudiar continuamente para mantener sus competencias. A ello se suman responsabilidades que pueden involucrar información confidencial, continuidad operativa, datos personales y decisiones con consecuencias económicas o legales.
Por eso, considero necesario que las empresas revisen si sus salarios, beneficios, oportunidades de formación y posibilidades de crecimiento corresponden con las responsabilidades que exigen.
La retención no se consigue únicamente con discursos sobre el propósito o con mensajes de compromiso institucional. También requiere liderazgo, reconocimiento, compensación adecuada, planes de carrera y condiciones que permitan trabajar con profesionalismo sin convertir el agotamiento en una norma.
Cuando una organización pierde continuamente a sus especialistas, debería preguntarse qué está ocurriendo dentro de su propia estructura antes de atribuirlo exclusivamente a la competencia del mercado.
No todos los profesionales se marchan por dinero. Algunos buscan autonomía, otros quieren aprender, otros necesitan mejores liderazgos y otros simplemente desean trabajar en lugares donde su criterio profesional sea escuchado.
La conciencia empresarial empieza cuando dejamos de tratar a las personas como recursos reemplazables y comenzamos a reconocerlas como parte de la capacidad estratégica de la organización.
6. El talento femenino y las barreras que todavía debemos revisar
Desde mi trayectoria en un sector históricamente asociado a perfiles masculinos, considero necesario hablar también de las oportunidades que reciben las mujeres en ciberseguridad.
No basta con celebrar la participación femenina durante una conferencia o publicar una fotografía de un equipo diverso. Debemos revisar cómo se contrata, cómo se promueve, quién accede a los espacios de decisión y qué barreras pueden limitar el desarrollo profesional.
La inclusión debe reflejarse en procesos de selección transparentes, criterios objetivos, oportunidades de liderazgo y una cultura donde las competencias se valoren sin prejuicios.
También necesitamos visibilizar trayectorias diversas y ofrecer oportunidades para que nuevas profesionales desarrollen experiencia, construyan redes y accedan a responsabilidades de mayor alcance.
Esto no significa reducir las exigencias profesionales. Significa evitar que factores ajenos a la capacidad y al desempeño condicionen injustamente las oportunidades.
Una industria que necesita más talento no puede permitirse desperdiciar capacidades por estereotipos, sesgos o prácticas de contratación que excluyen sin una justificación relacionada con el puesto.
7. ¿Qué deberían hacer las empresas para cerrar esta brecha?
Desde mi visión, no necesitamos quedarnos únicamente en el diagnóstico. Las organizaciones pueden comenzar con decisiones concretas.
Primero, revisar las vacantes. Cada requisito debe tener una justificación relacionada con las funciones reales del puesto. Es necesario diferenciar entre competencias obligatorias y deseables.
Segundo, crear rutas de entrada. Los programas de prácticas, las posiciones júnior, las academias internas y la mentoría permiten formar profesionales con acompañamiento y objetivos medibles.
Tercero, invertir en desarrollo. La formación continua debe integrarse en la planificación empresarial, con tiempo y recursos asignados, no depender exclusivamente del esfuerzo personal del colaborador.
Cuarto, fortalecer el liderazgo. Los responsables de seguridad necesitan participar en las decisiones que afectan la exposición al riesgo, contar con respaldo ejecutivo y disponer de recursos proporcionales a sus responsabilidades.
Quinto, revisar las condiciones laborales. Los salarios, las cargas de trabajo, las guardias, las oportunidades de promoción y los mecanismos de reconocimiento deben responder a las exigencias reales del puesto.
Sexto, medir los resultados. Las organizaciones pueden evaluar el tiempo para cubrir vacantes, la retención del personal, la movilidad interna, la participación en programas de formación y las oportunidades de desarrollo de perfiles emergentes.
Estas acciones no resolverán por sí solas todos los desafíos del mercado laboral, pero permitirán a las empresas asumir una parte de la responsabilidad que les corresponde.
Mi posición: el problema no es solamente encontrar talento, sino aprender a reconocerlo
Quiero dejar clara mi postura: no sostengo que exista suficiente talento para cubrir automáticamente todas las especialidades y niveles de experiencia que demanda el mercado. Hay brechas reales de capacidades, y algunas funciones requieren conocimientos muy especializados.
Lo que cuestiono es que atribuyamos toda la dificultad a quienes buscan empleo o a los sistemas educativos, sin examinar las prácticas empresariales que también influyen en la contratación, la formación y la permanencia de los profesionales.
La ciberseguridad necesita especialistas preparados, sí. Pero también necesita empresas conscientes de que el talento se desarrolla, se acompaña, se remunera y se retiene.
Necesita organizaciones que comprendan que una persona no puede adquirir experiencia sin oportunidades, que una certificación no sustituye todas las competencias y que ningún equipo puede proteger adecuadamente un negocio si carece de respaldo, recursos y participación en las decisiones.
Desde mi perspectiva como consultora en ciberseguridad y gobernanza digital, la madurez de una organización no se demuestra únicamente por las tecnologías que compra, los controles que implementa o las certificaciones que obtiene.
También se demuestra en la forma en que reconoce a las personas responsables de hacer que esos controles funcionen.
Porque detrás de cada estrategia de seguridad hay profesionales que analizan, previenen, investigan, responden y aprenden constantemente.
Y detrás de cada profesional que abandona el sector, que no consigue su primera oportunidad o que trabaja sin condiciones adecuadas, puede existir una oportunidad empresarial desaprovechada.
Talento humano sí existe en ciberseguridad. La pregunta es si nuestras empresas están preparadas para reconocerlo, desarrollarlo y darle el lugar que merece.
Quiero abrir esta conversación con quienes dirigen empresas, gestionan equipos de tecnología, seleccionan profesionales o están construyendo su carrera en este sector:
¿Realmente falta talento en ciberseguridad o también nos falta conciencia empresarial para identificarlo, formarlo y retenerlo?