Inventario de IA: la clave para auditar herramientas y riesgos, por Nazly Borrero Vásquez
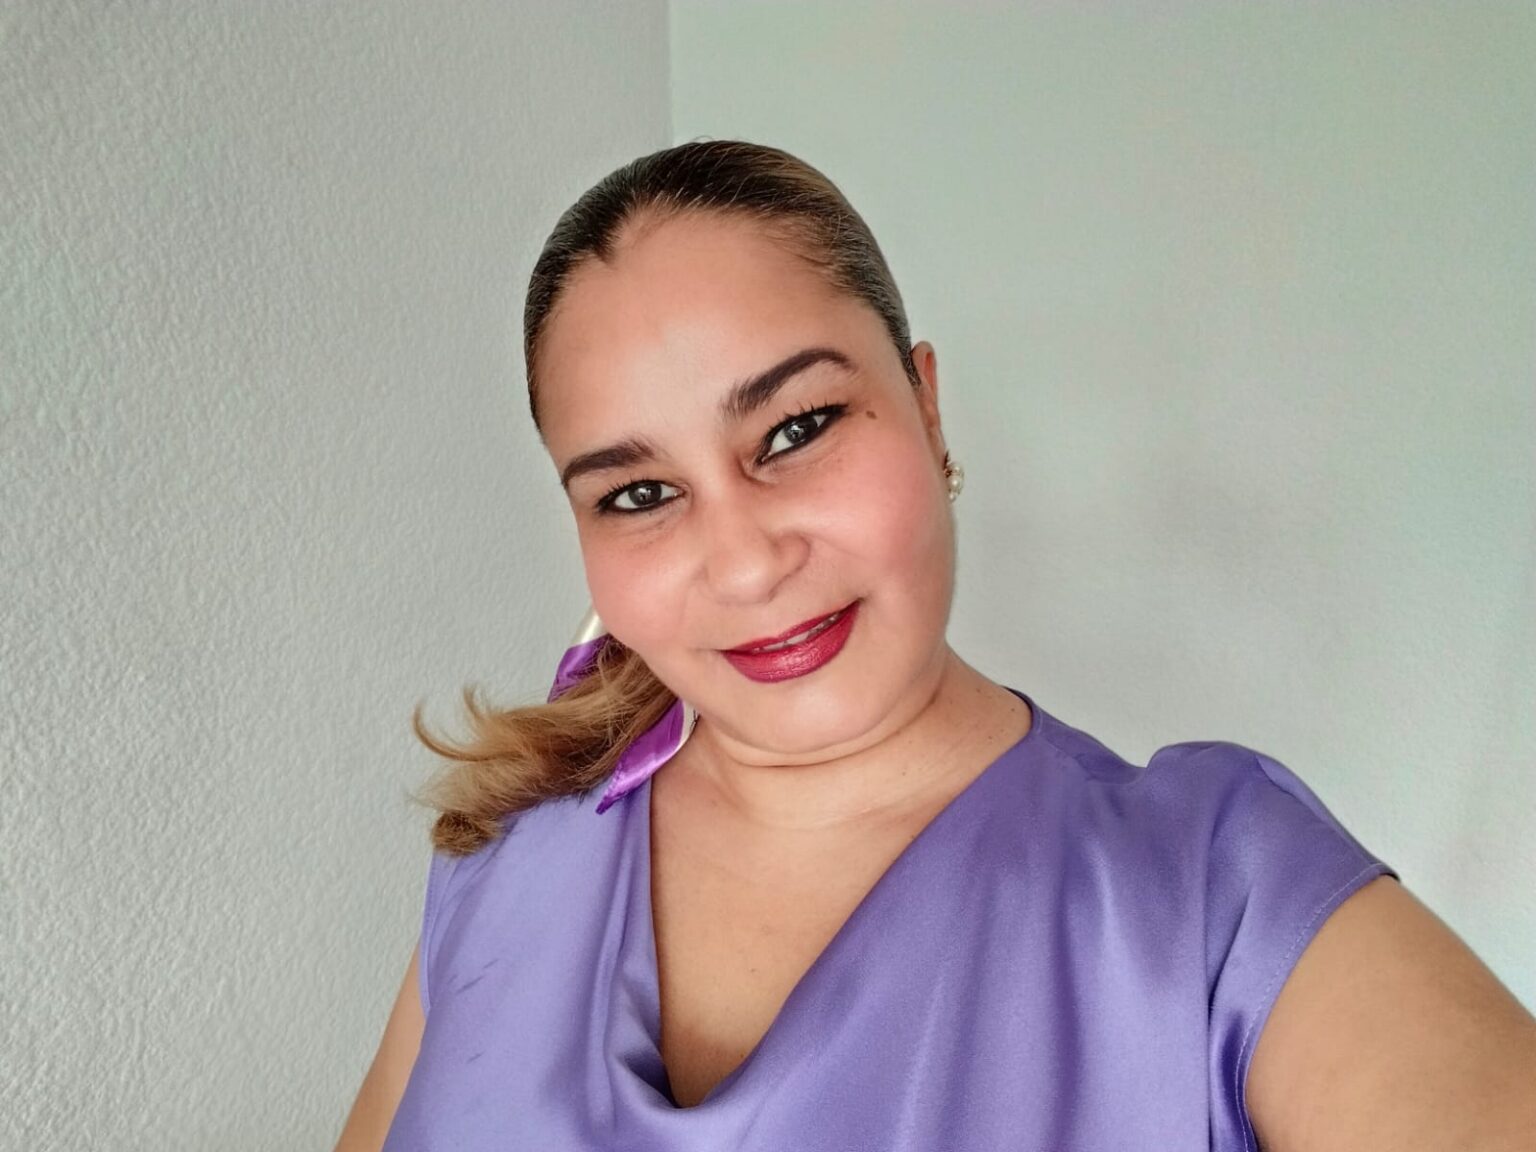
Nazly Borrero Vásquez es experta en Gobernanza de Seguridad de la Información, Ciberseguridad y Protección de Datos | GRC | Inteligencia Artificial
Columnista de www.globalbuenosaires.com.ar, Nazly Borrero Vásquez fue distinguida como una de las 100 mujeres líderes de México; .Mujer Pro Network 2025 y destacada en el Top Woman In Cybersecurity.
Es Ingeniera Informática, cuenta con estudios en las especializaciones y diplomados en Gerencia Estratégica, Derecho Informático, Maestra en Ciberseguridad con la UTH Florida, posee certificaciones internacionales en Protección de Datos Personales, Auditoria Forense, ISO27001 Seguridad de la Información, Perito Ciberjudicial.
También ese autora de los libros “Fronteras Invisibles de la Ciberseguridad”, “A un Click de Enredarse Recargado 1 y 2”, “Clickea y Procede Mejor” y “Cadena Inmutable: Homologación y Forensia en la Era Digital” y “Cyber Artificial. Conectando las Fuerzas Digitales de Protección”.
Inventario de usos de IA: cómo gobernar herramientas, datos y responsabilidades antes de perder el control
La inteligencia artificial está entrando en las organizaciones a una velocidad que supera, en muchos casos, la capacidad de sus equipos para comprenderla, supervisarla y establecer límites sobre su utilización.
Mientras algunas empresas anuncian sus estrategias de transformación digital, sus colaboradores ya utilizan herramientas de inteligencia artificial para redactar informes, analizar documentos, resumir reuniones, crear presentaciones, generar código, procesar información de clientes y automatizar tareas. Lo hacen para ser más productivos, ahorrar tiempo y responder a las exigencias de un entorno empresarial cada vez más competitivo.
Sin embargo, hay una pregunta que considero necesario plantear desde la gobernanza digital: ¿sabe realmente la organización qué herramientas de inteligencia artificial utiliza, qué información entrega a estas plataformas y quién responde por los resultados que generan?
Desde mi perspectiva, aquí comienza uno de los grandes desafíos de la gobernanza de la inteligencia artificial: pasar de una adopción espontánea, impulsada por la necesidad de innovar, a un modelo de utilización consciente, documentado y sujeto a responsabilidades.
No considero que la respuesta deba ser prohibir la inteligencia artificial. Tampoco creo que sea suficiente contratar una solución empresarial, publicar una política de uso aceptable y asumir que el riesgo está controlado.
Mi propuesta es comenzar por algo que parece sencillo, pero que puede transformar la manera en que una organización toma decisiones: construir un inventario de usos de inteligencia artificial.
1. No se puede gobernar aquello que no se conoce
En mi experiencia profesional en ciberseguridad y protección de datos, he aprendido que una organización necesita conocer sus activos, identificar sus riesgos y establecer responsabilidades antes de diseñar controles efectivos.
Con la inteligencia artificial sucede algo similar.
El problema es que muchas empresas concentran su atención en las herramientas que adquieren formalmente, pero dejan fuera de su radar aquellas que los colaboradores incorporan por iniciativa propia.
Un empleado puede utilizar una plataforma pública para resumir un contrato, copiar una base de datos para obtener un análisis estadístico o cargar documentos internos para generar una presentación. Puede hacerlo sin intención de causar daño y, aun así, exponer información confidencial, datos personales o conocimiento estratégico.
A esta situación se suma la posibilidad de que diferentes áreas utilicen herramientas distintas para resolver problemas similares, sin criterios comunes de seguridad, privacidad, calidad o supervisión.
Por eso, sostengo que el primer paso no es preguntar cuántas licencias de IA tiene una empresa, sino para qué se utiliza la inteligencia artificial, con qué información trabaja y qué decisiones influye o produce.
Un inventario de usos permite hacer visible esa realidad.
2. ¿Qué debe contener un inventario de usos de IA?
No lo concibo como una lista de aplicaciones ni como un trámite administrativo para satisfacer una auditoría. Lo entiendo como un instrumento de gobernanza que conecta tecnología, procesos, información, personas y decisiones empresariales.
Desde mi enfoque, debería permitir identificar, al menos, los siguientes elementos:
Primero: la herramienta y su finalidad. ¿Qué sistema se utiliza? ¿Quién lo proporciona? ¿Para qué proceso empresarial se emplea? ¿Se trata de una herramienta de generación de contenido, análisis, clasificación, automatización o apoyo a la toma de decisiones?
Segundo: el responsable del uso. Cada aplicación de IA debe tener un área responsable y una persona encargada de supervisar su utilización. La innovación no puede convertirse en una actividad sin dueño dentro de la organización.
Tercero: los datos involucrados. Es necesario identificar si se procesan datos personales, información financiera, expedientes laborales, contratos, secretos comerciales, información de clientes o datos especialmente sensibles. También debemos conocer dónde se procesan, quién puede acceder a ellos y qué condiciones aplica el proveedor respecto de su conservación y reutilización.
Cuarto: el nivel de riesgo. No todos los usos de IA representan el mismo riesgo. Generar ideas para una campaña interna no equivale a evaluar candidatos para un puesto, analizar solicitudes de crédito o apoyar decisiones relacionadas con la salud de una persona.
Quinto: el nivel de autonomía. Debemos determinar si la IA únicamente propone contenido, si recomienda una decisión o si ejecuta acciones automáticamente. Cuanto mayor sea su influencia sobre las personas o los procesos críticos, mayores deben ser las exigencias de supervisión y control.
Sexto: los controles y las evidencias. El inventario debe indicar qué medidas existen, quién las verifica, qué limitaciones se han establecido y cuándo se revisará nuevamente el uso.
Estos elementos permiten que la organización deje de tratar la IA como una herramienta aislada y empiece a gestionarla como parte de su estructura de riesgos y responsabilidades.
3. Los datos no dejan de ser responsabilidad de la empresa porque los procese una IA
Este es uno de los puntos que más me interesa destacar.
En ocasiones, se piensa que utilizar una herramienta reconocida, pagar una suscripción o aceptar las condiciones del proveedor es suficiente para garantizar la seguridad de la información. No comparto esa interpretación.
La contratación de una plataforma no elimina la obligación de evaluar sus condiciones, los permisos concedidos, las finalidades del tratamiento ni los riesgos asociados a la información que se comparte.
Antes de autorizar un uso, considero necesario responder preguntas concretas:
- ¿Está permitido introducir esta información en la herramienta?
- ¿Qué condiciones de tratamiento y conservación establece el proveedor?
- ¿La información puede utilizarse para entrenar o mejorar modelos?
- ¿Qué controles existen para gestionar accesos, retención y eliminación?
- ¿Se han evaluado las transferencias de datos y las obligaciones legales aplicables?
- ¿Qué ocurre si la herramienta expone información, genera una respuesta incorrecta o produce un resultado discriminatorio?
Estas preguntas deben analizarse según el servicio contratado, su configuración, las condiciones vigentes y el contexto jurídico de la organización. No todas las herramientas funcionan igual, ni todas ofrecen las mismas garantías.
Desde la protección de datos, además, es necesario distinguir entre la información que se introduce en un sistema y los datos personales que pueden inferirse o generarse a partir de su procesamiento.
Por ello, defiendo un principio sencillo: la información debe clasificarse antes de compartirse con una herramienta de IA, no después de que se haya producido una exposición.
4. Gobernar la IA exige distribuir responsabilidades
Otro error que observo en los enfoques de gobernanza consiste en atribuir toda la responsabilidad al área de tecnología o al responsable de seguridad de la información.
La IA atraviesa prácticamente todas las funciones de una organización. Por tanto, su gobernanza necesita una estructura transversal.
La alta dirección debe definir el apetito de riesgo, aprobar los principios de utilización y asegurar que existan recursos para aplicar los controles.
El área de tecnología debe evaluar la arquitectura, las integraciones, la seguridad técnica y las condiciones de operación.
Los responsables de privacidad y cumplimiento deben intervenir cuando corresponda para valorar las obligaciones legales, los tratamientos de datos y las condiciones contractuales.
Recursos Humanos debe atender los riesgos asociados a la utilización de IA en procesos laborales. Las áreas jurídicas deben revisar los impactos contractuales y regulatorios. Auditoría interna debe evaluar la eficacia de los controles de acuerdo con su mandato e independencia.
Y cada colaborador debe comprender qué puede hacer, qué no debe hacer y cómo reportar un uso inadecuado o un incidente.
En mi concepto, la gobernanza no funciona cuando todos creen que la responsabilidad pertenece a otra área.
Tampoco funciona cuando una política establece prohibiciones que nadie entiende o controles que resultan incompatibles con la operación cotidiana.
Necesitamos responsabilidades explícitas, mecanismos de consulta y procedimientos que permitan innovar dentro de límites conocidos.
5. El inventario debe conectar el riesgo con la decisión
Para mí, el verdadero valor del inventario aparece cuando deja de ser un documento estático y comienza a orientar decisiones.
Imaginemos que una organización identifica tres usos de IA.
El primero consiste en generar borradores de publicaciones comerciales utilizando información pública. Su nivel de riesgo podría ser relativamente bajo, siempre que existan revisiones de exactitud, propiedad intelectual y aprobación editorial.
El segundo consiste en resumir contratos que contienen información confidencial. En este caso, será necesario revisar las condiciones del proveedor, la clasificación documental, los permisos de acceso y las medidas de protección de la información.
El tercero consiste en utilizar un sistema de IA para recomendar qué candidatos deben avanzar en un proceso de selección. Aquí aparecen riesgos adicionales relacionados con discriminación, transparencia, calidad de los datos, derechos de las personas y supervisión humana.
Los tres usos involucran inteligencia artificial, pero no deberían recibir exactamente el mismo tratamiento.
La respuesta debe ser proporcional al riesgo, a la finalidad y al impacto potencial.
Por eso, considero conveniente que cada registro del inventario tenga una decisión asociada: autorizar, autorizar con condiciones, someter a una evaluación adicional, limitar o suspender el uso.
También debe existir un mecanismo para revisar estas decisiones cuando cambien la herramienta, el proveedor, los datos utilizados, la finalidad o el nivel de autonomía.
Gobernar no significa decir siempre que sí o siempre que no. Significa contar con criterios para decidir y poder justificar esas decisiones.
6. De la política escrita a la cultura de responsabilidad
Una organización puede tener una política de inteligencia artificial impecablemente redactada y continuar expuesta si sus colaboradores no saben cómo aplicarla.
Por eso, considero que el inventario debe estar acompañado de formación práctica, canales de consulta, procedimientos de autorización y mecanismos para reportar incidentes.
La capacitación debe utilizar situaciones reales del trabajo cotidiano: qué información puede compartirse, cómo verificar una respuesta generada, cuándo declarar el uso de IA, cómo proteger la información confidencial y en qué casos una decisión necesita revisión humana.
También es importante que los equipos comprendan que la IA puede producir respuestas convincentes sin que estas sean necesariamente verdaderas, completas o adecuadas para el contexto.
La revisión humana no debe convertirse en una firma automática al final de un proceso. Debe existir capacidad real para cuestionar el resultado, contrastarlo con fuentes confiables y corregirlo antes de utilizarlo.
A ello añadiría indicadores que permitan conocer si el modelo de gobernanza funciona: porcentaje de usos identificados, herramientas evaluadas, responsables asignados, riesgos pendientes, incidentes reportados y revisiones realizadas.
No se trata de medir cuánta documentación produce la organización, sino qué tan bien conoce y controla los usos que pueden afectar sus operaciones, sus datos y las personas.
7. Mi propuesta: convertir el inventario en un instrumento de gobernanza viva
Si estuviera acompañando a una organización que apenas comienza este proceso, no esperaría a tener un modelo complejo para iniciar.
Comenzaría identificando las herramientas y los casos de uso existentes. Después, clasificaría la información involucrada, asignaría responsables y priorizaría los escenarios de mayor exposición. A continuación, establecería criterios de autorización, controles proporcionales y un calendario de revisión.
En paralelo, conectaría el inventario con los procesos de compras, seguridad de la información, privacidad, gestión de proveedores, continuidad del negocio y gestión de incidentes.
La organización debería poder responder, en cualquier momento, qué usos de IA tiene autorizados, cuáles están sujetos a restricciones, qué riesgos permanecen abiertos y quién tiene la responsabilidad de gestionarlos.
Este enfoque puede apoyarse en marcos reconocidos, como el sistema de gestión de riesgos de IA de NIST y la norma ISO/IEC 42001, sin perder de vista que su aplicación debe adaptarse al tamaño, la actividad, el contexto jurídico y la exposición de cada organización.
El inventario no reemplaza esos marcos ni garantiza por sí solo una IA responsable. Es una herramienta práctica para llevar los principios de gobernanza a la operación diaria.
Mi posición: innovar sí, pero con responsabilidad demostrable
Creo en el potencial de la inteligencia artificial para transformar los procesos, ampliar capacidades y abrir oportunidades que hace pocos años parecían lejanas.
Pero también creo que la velocidad de adopción no puede utilizarse como excusa para postergar la responsabilidad.
Una empresa que desconoce los usos de IA de sus colaboradores difícilmente podrá evaluar de manera integral los riesgos asociados. Una empresa que conoce sus herramientas, sus datos y sus responsables tiene mejores condiciones para establecer controles, aprovechar oportunidades y responder ante incidentes.
Desde mi visión de la gobernanza digital, el inventario de usos de IA no debe convertirse en una lista olvidada dentro de una carpeta de cumplimiento. Debe ser un instrumento vivo para conectar innovación, seguridad, privacidad, ética y responsabilidad empresarial.
Porque el debate ya no consiste únicamente en decidir qué inteligencia artificial queremos incorporar.
También debemos decidir bajo qué condiciones la utilizaremos, qué información estamos dispuestos a exponer, qué decisiones podemos delegar y quién responderá por sus consecuencias.
La inteligencia artificial puede generar respuestas, automatizar procesos y acelerar decisiones. La responsabilidad de gobernar su utilización sigue siendo nuestra.
Y me gustaría dejar una pregunta abierta a quienes dirigen organizaciones, gestionan riesgos o impulsan procesos de transformación digital:
¿Su organización tiene un inventario real de los usos de inteligencia artificial o solamente conoce las herramientas que ha contratado oficialmente?
La respuesta puede revelar mucho más que el nivel de adopción tecnológica. Puede mostrar qué tan preparada está para gobernar la transformación que ya está ocurriendo.