Ricardo Villadiego explicó las claves de la nueva integración de Lumu con CrowdStrike
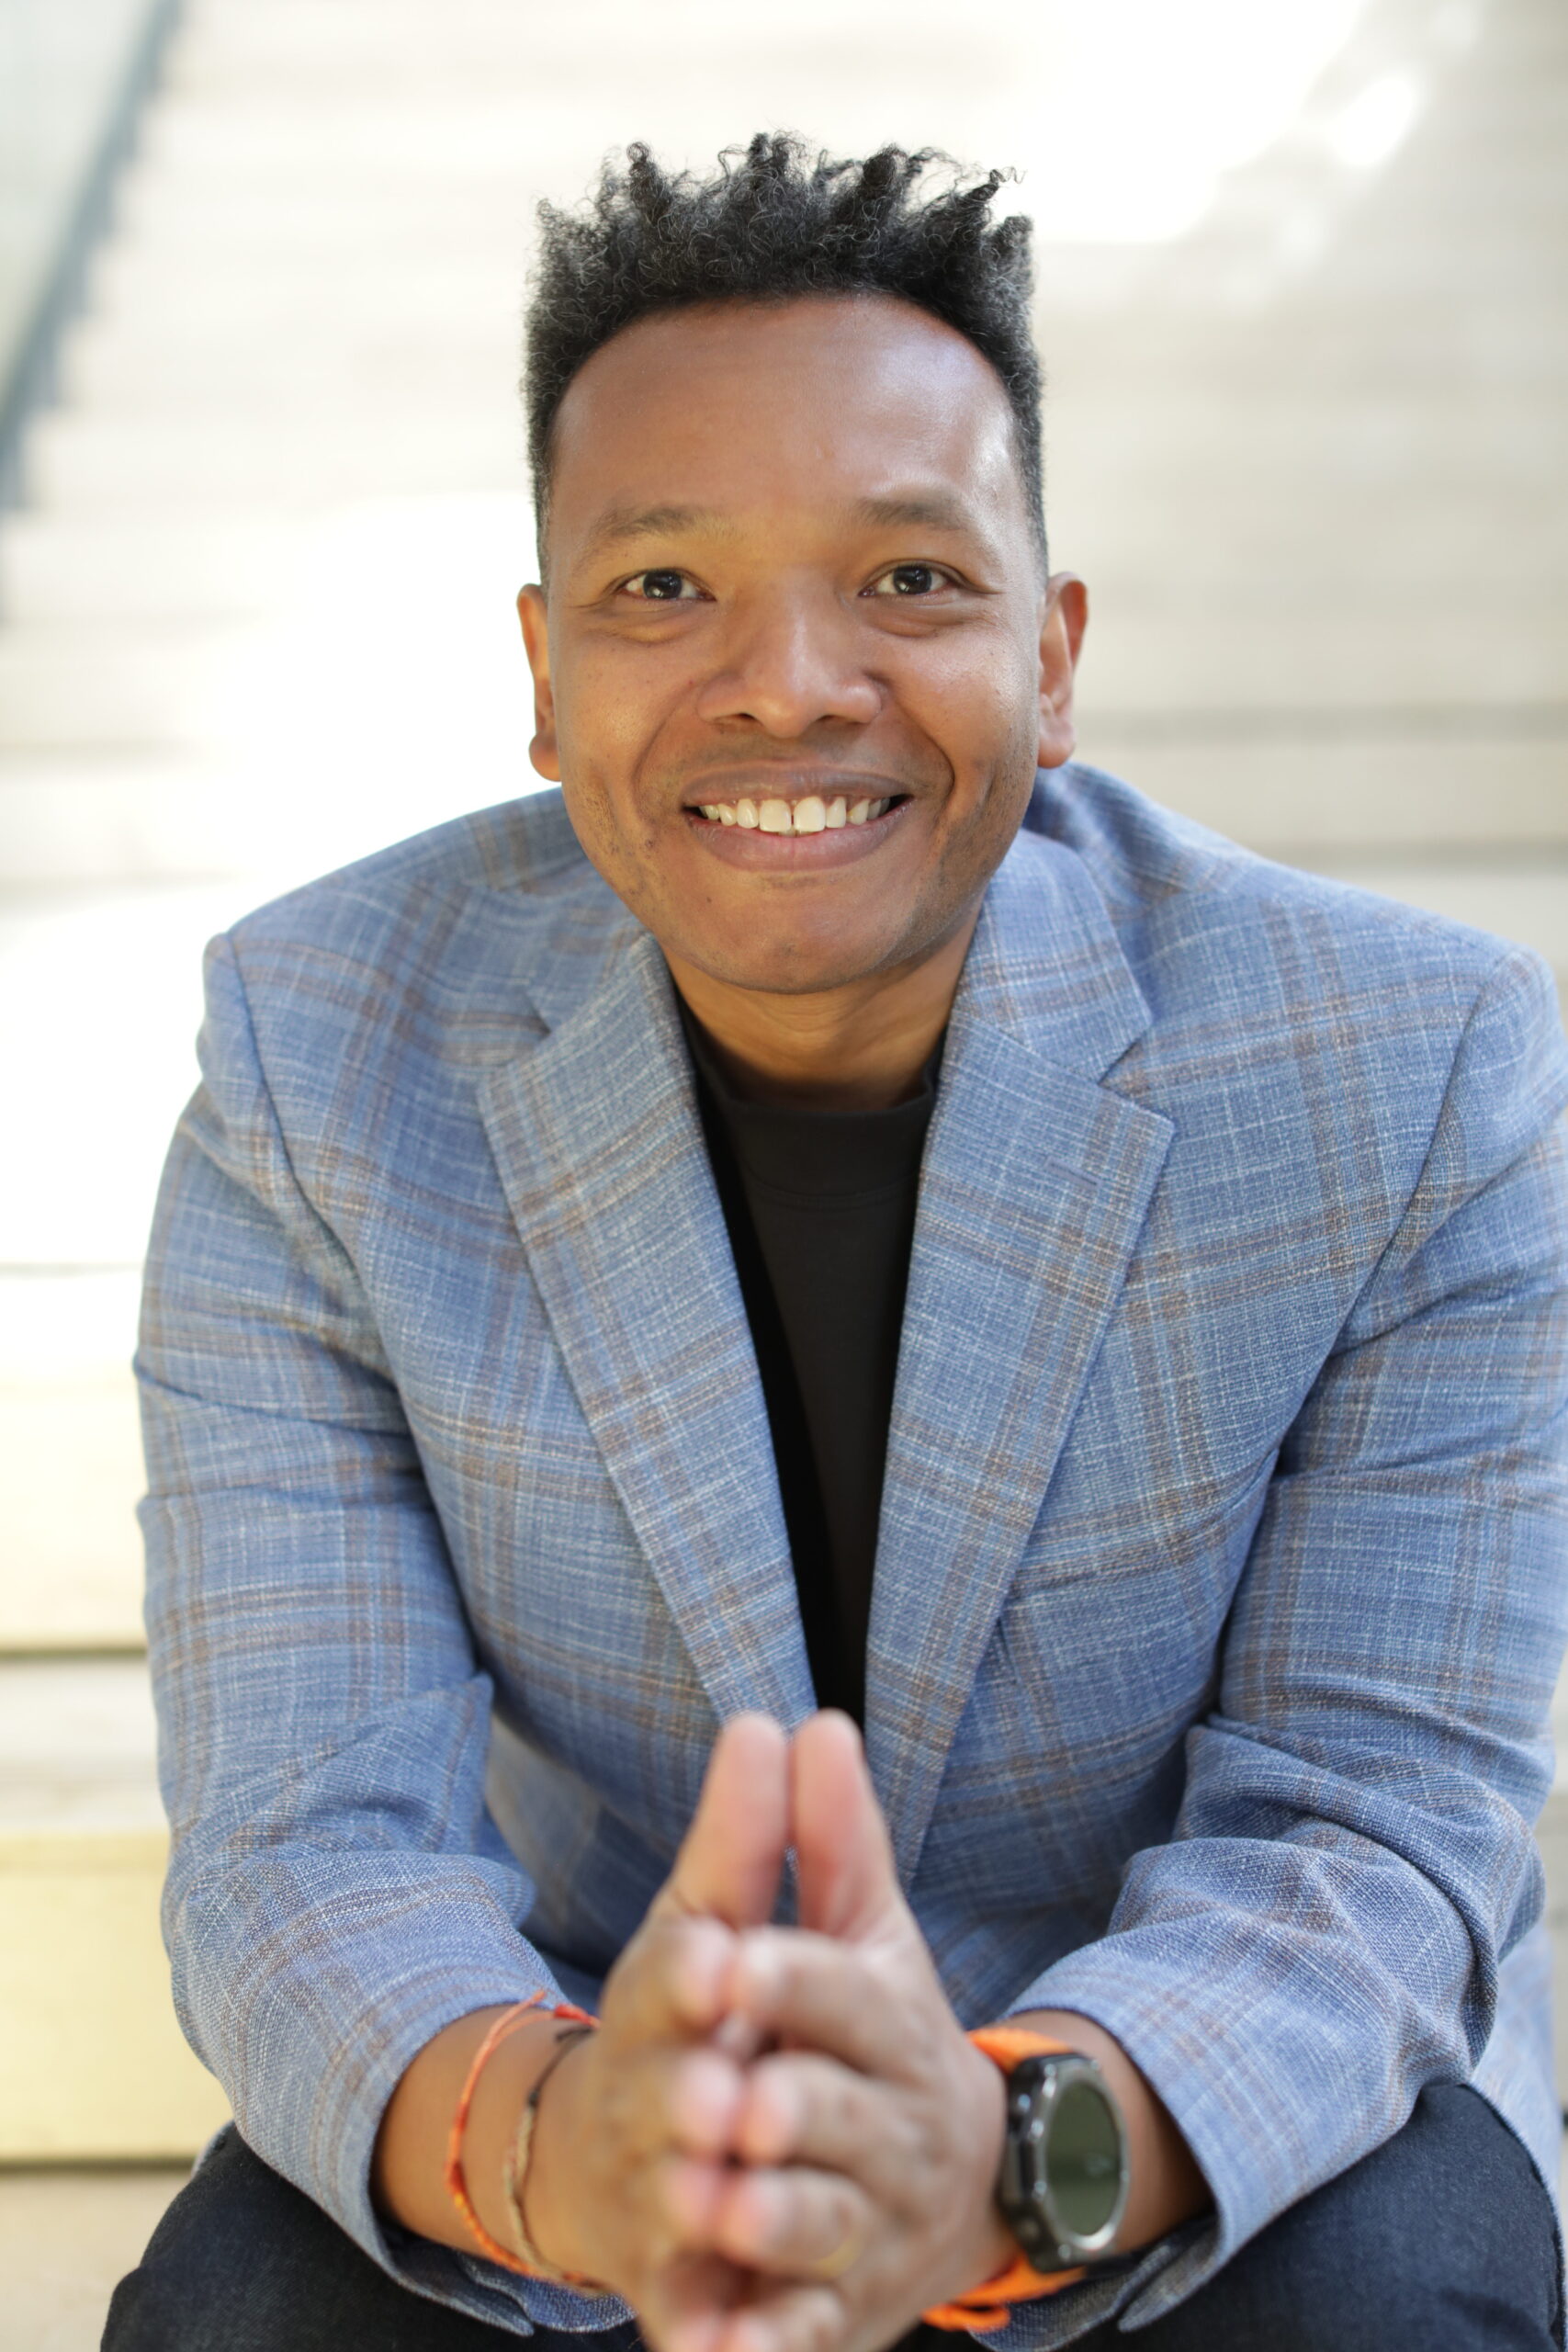
Buenos Aires.-Tras el anuncio de la alianza estratégica entre Lumu y CrowdStrike, el fundador y CEO de Lumu, Ricardo Villadiego, remarcó la necesidad imperiosa de transformar la forma en que los Centros de Operaciones de Seguridad (SOC) abordan la detección y neutralización de incidentes.
En un entorno caracterizado por la proliferación de soluciones fragmentadas que generan silos de información, Villadiego enfatizó que el diferencial radica en la velocidad con la que los analistas pueden interpretar los datos para reaccionar antes de que la amenaza se concrete.
“En el panorama actual de amenazas, la velocidad y la visibilidad son fundamentales. Los equipos de seguridad no necesitan más herramientas aisladas, necesitan contexto unificado”, afirmó Ricardo Villadiego.
El valor del contexto de red en una plataforma unificada
La integración directa del modelo Continuous Compromise Assessment dentro de Falcon Next-Gen SIEM resuelve uno de los mayores cuellos de botella de la ciberseguridad corporativa: la falta de correlación entre los eventos que ocurren en la red y los que suceden en los endpoints.
Al volcar la telemetría y los hallazgos de compromisos de red de Lumu en la consola unificada de CrowdStrike, los analistas evitan tener que saltar entre diferentes aplicaciones para reconstruir el hilo de un ataque.
“Al incorporar directamente el modelo Continuous Compromise Assessment de Lumu en Falcon Next-Gen SIEM, proporcionamos a los analistas contexto adicional de red junto con el resto de sus datos de seguridad. Esto les permite investigar las amenazas con mayor rapidez y tomar decisiones de respuesta mejor fundamentadas”, concluyó el fundador de Lumu.
De esta manera, la colaboración entre ambas firmas busca devolver la ventaja táctica a los equipos defensivos, combinando la visibilidad continua de red con la potencia analítica de los entornos SIEM de última generación.
La integración ofrece conectividad nativa y lista para usar para transmitir los datos de eventos de Lumu a Falcon Next-Gen SIEM, lo que permite a las organizaciones:
- Unificar los datos de seguridad: incorporar los compromisos de red identificados por Lumu en Falcon Next-Gen SIEM junto con información de endpoints afectados y otras fuentes de telemetría de terceros, para centralizar la visibilidad y la investigación.
- Acelerar la cacería e investigación de amenazas:buscar y correlacionar los datos de Lumu con una gama más amplia de telemetría de seguridad para identificar actividades maliciosas que se desarrollan tanto en entornos de red como en endpoints.
- Crear dashboards personalizados: crear paneles de control y reportes que incorporen datos de compromiso de red de Lumu junto con otras señales de seguridad en Falcon Next-Gen SIEM.
- Crear detecciones avanzadas y flujos de trabajo automatizados:utilizar los datos de Lumu dentro de reglas de correlación y flujos de trabajo de Charlotte Agentic SOAR para identificar amenazas y acelerar la respuesta.
La integración de Lumu con Falcon Next-Gen SIEM ya está disponible. Para obtener más información, consulte la ficha de Lumu en CrowdStrike Marketplace.
Acerca de Lumu
Lumu es una compañía de ciberseguridad que ayuda a las organizaciones a operar la ciberseguridad de manera competente, midiendo y entendiendo el compromiso en tiempo real. A través de su modelo de Continuous Compromise Assessment®, Lumu permite a los equipos de seguridad actuar de inmediato sobre compromisos confirmados y minimizar la exposición al riesgo. Para más información, visite www.lumu.io.