Los 7 Pecados de la Ciberseguridad en el 2026, por Nazly Borrero Vásquez
Nazly Borrero Vásquez, distinguida como una de las 100 mujeres líderes de México, columnista de www.globalbuenosaires.com.ar, escribe sobre la gobernanza en seguridad de la información .
Es Ingeniera Informática, cuenta con estudios en las especializaciones y diplomados en Gerencia Estratégica, Derecho Informático, Maestra en Ciberseguridad con la UTH Florida, posee certificaciones internacionales en Protección de Datos Personales, Auditoria Forense, ISO27001 Seguridad de la Información, Perito Ciberjudicial.
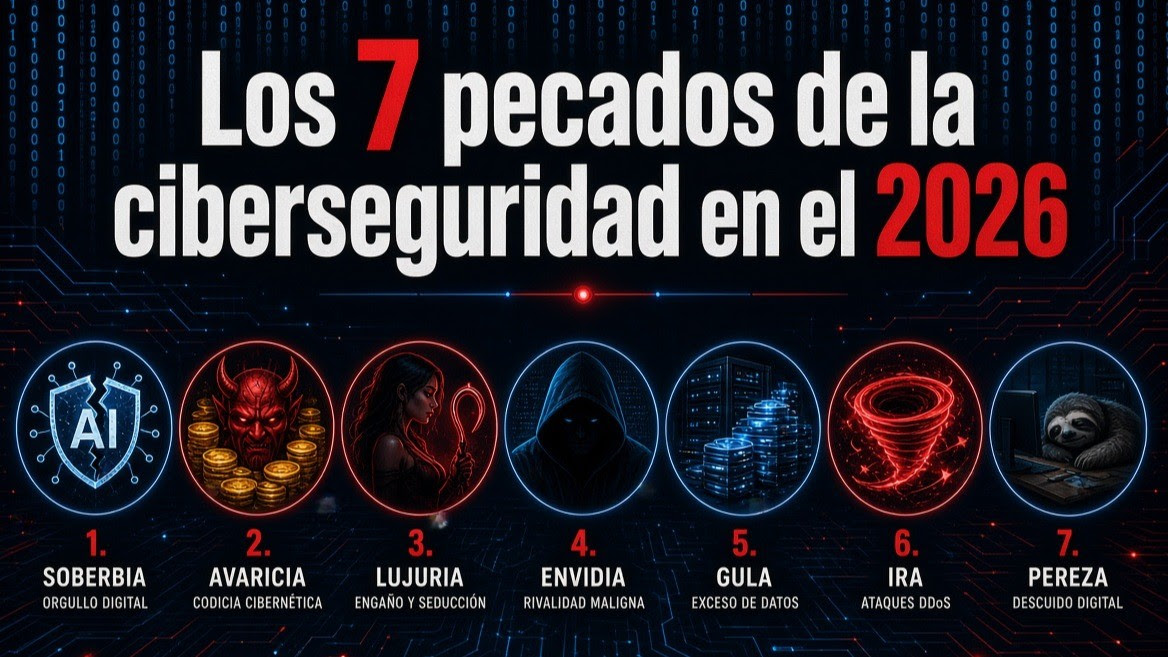
Los 7 Pecados de la Ciberseguridad en el 2026
Por años se ha repetido que la tecnología es el principal desafío de la ciberseguridad. Sin embargo, en 2026 la realidad demuestra algo diferente: los incidentes más costosos continúan teniendo su origen en decisiones humanas, deficiencias de gobernanza y una falsa sensación de seguridad.
Mientras las organizaciones invierten en herramientas de protección, inteligencia artificial, monitoreo y automatización, los ciberdelincuentes siguen encontrando oportunidades en errores básicos que muchas veces pasan desapercibidos. No se trata únicamente de vulnerabilidades técnicas; se trata de hábitos, prácticas y omisiones que terminan convirtiéndose en puertas abiertas para el fraude, la extorsión digital, el robo de información y las interrupciones operativas.
Estos son los siete pecados que continúan afectando a empresas, instituciones y profesionales en 2026.
1. La soberbia tecnológica: creer que una herramienta lo resuelve todo
Uno de los errores más frecuentes es asumir que la adquisición de una plataforma de seguridad garantiza protección automática.
Muchas organizaciones destinan importantes presupuestos a soluciones avanzadas, pero descuidan aspectos esenciales como la configuración adecuada, la capacitación del personal o la supervisión continua.
La tecnología es un habilitador, no un sustituto de la estrategia. Un firewall mal configurado, una plataforma EDR sin monitoreo o una solución de inteligencia artificial sin supervisión humana pueden generar una falsa percepción de seguridad.
La verdadera protección surge de la combinación entre personas, procesos y tecnología.
2. La negligencia en la gestión de identidades
Las credenciales siguen siendo uno de los activos más codiciados por los ciberdelincuentes.
Contraseñas débiles, reutilización de accesos, privilegios excesivos y cuentas huérfanas continúan siendo problemas habituales incluso en organizaciones maduras.
En 2026, el acceso indebido ya no requiere necesariamente vulnerar sistemas complejos. En muchos casos basta con obtener una credencial comprometida para desplazarse lateralmente dentro de la infraestructura.
La gestión de identidades y accesos debe considerarse una prioridad estratégica y no una tarea administrativa.
3. La avaricia de los datos: recopilar más información de la necesaria
El valor de los datos impulsa a muchas organizaciones a almacenar información de forma indiscriminada.
Bases de datos históricas, registros antiguos de clientes, documentos sin clasificación y repositorios olvidados representan un riesgo significativo.
Cada dato almacenado genera una responsabilidad. Cuando ocurre una brecha de seguridad, el impacto suele ser proporcional al volumen de información comprometida.
La minimización de datos, la clasificación de información y las políticas de retención se han convertido en elementos indispensables para reducir la superficie de exposición.
4. La pereza en la actualización y gestión de vulnerabilidades
Las vulnerabilidades conocidas continúan siendo una de las principales causas de incidentes de seguridad.
Aunque existen procesos de gestión de parches ampliamente documentados, muchas organizaciones mantienen sistemas desactualizados debido a restricciones operativas, limitaciones presupuestales o simplemente falta de seguimiento.
Los actores de amenazas monitorean constantemente las vulnerabilidades publicadas y desarrollan mecanismos automatizados para explotarlas en cuestión de horas.
Ignorar las actualizaciones ya no es un riesgo menor; es una invitación abierta al compromiso de sistemas.
5. La confianza ciega en la inteligencia artificial
La inteligencia artificial está transformando la manera en que trabajamos, aprendemos y tomamos decisiones. Sin embargo, su adopción acelerada también está generando nuevos riesgos.
La carga de información sensible en plataformas de IA sin controles adecuados, el uso de resultados sin validación y la dependencia excesiva de modelos automatizados pueden exponer datos estratégicos y generar decisiones erróneas.
La gobernanza de la inteligencia artificial se ha convertido en una necesidad empresarial. Utilizar IA sin políticas, lineamientos y supervisión puede resultar tan riesgoso como no utilizarla.
6. La indiferencia hacia la cultura de seguridad
Muchas organizaciones continúan considerando la ciberseguridad como una responsabilidad exclusiva del área tecnológica.
Esta visión limita la capacidad de prevención y respuesta frente a amenazas cada vez más sofisticadas.
Los ataques actuales explotan emociones humanas, confianza, urgencia y desconocimiento. Ninguna herramienta tecnológica puede compensar completamente la falta de conciencia de seguridad en los colaboradores.
La cultura organizacional representa una de las líneas de defensa más importantes. Cuando las personas comprenden los riesgos y conocen cómo actuar, la capacidad de resiliencia aumenta considerablemente.
7. La falta de gobernanza y liderazgo
El mayor pecado de todos es asumir que la ciberseguridad es únicamente un problema técnico.
En 2026, las organizaciones más resilientes son aquellas que han integrado la gestión de riesgos digitales dentro de sus procesos de gobierno corporativo.
La seguridad ya no puede permanecer aislada en departamentos especializados. Debe formar parte de la estrategia empresarial, de la toma de decisiones y de los planes de continuidad.
La ausencia de liderazgo genera iniciativas fragmentadas, inversiones poco efectivas y dificultades para responder ante incidentes de alto impacto.
Cuando la dirección participa activamente en la gestión del riesgo digital, la organización adquiere una visión integral capaz de anticipar amenazas y fortalecer su capacidad de recuperación.
Reflexión final
La evolución tecnológica continuará generando nuevos desafíos. Sin embargo, los incidentes más significativos seguirán teniendo relación con errores conocidos que pudieron haberse prevenido.
Los siete pecados de la ciberseguridad en 2026 no están asociados exclusivamente a la tecnología, sino a decisiones organizacionales, prácticas deficientes y falta de visión estratégica.
Las empresas que logren reconocer estas debilidades y actuar oportunamente estarán mejor preparadas para proteger sus activos, fortalecer la confianza de sus clientes y garantizar la continuidad de sus operaciones en un entorno digital cada vez más complejo.
La ciberseguridad ya no es únicamente una cuestión de protección tecnológica. Es una disciplina de gestión, liderazgo y responsabilidad compartida que impacta directamente la sostenibilidad y competitividad de cualquier organización.